
DDoS Protection
Beskyt dine tjenester mod DDoS-angreb – det er ikke et spørgsmål om hvis, men hvornår At beskytte dine tjenester mod DDoS-angreb er lige så vigtigt som en god forsikring. Det handler ikke om, om du bliver ramt, men hvornår. Hos Zero-Loss kombinerer vi avancerede, egenudviklede teknologier med kraftfuldt netværksudstyr fra førende producenter. På den måde kan vi skræddersy DDoS-beskyttelse til alle behov – fra individuelle servere og applikationer til komplette netværk og datacentre.
Efter et årti med succesfuld DDoS-beskyttelse ved vi
Strafferetlig forfølgelse af DDoS-angreb er sjælden – men din beskyttelse behøver ikke være det
DDoS-angreb bliver kun retsforfulgt i sjældne tilfælde – og selv da løser det ikke problemet her og nu. Det eneste, der virkelig virker, er professionel DDoS-beskyttelse, som hurtigt identificerer og adskiller skadelig trafik fra legitim trafik. Det er præcis, hvad vi gør for dig. Med skræddersyet DDoS-sikring leveret af erfarne eksperter sørger vi for, at dine servere, applikationer og netværk forbliver stabile og sikre – uanset angrebets omfang.
Effektiv DDoS-beskyttelse: Vores klare mål
Effektiv DDoS-beskyttelse – med fokus på oppetid, ikke nødstop
Hvor DDoS-beskyttelse for mange udbydere blot er en nødløsning, der beskytter deres eget netværk ved at blokere al webtrafik ved angreb på port 80/443, har vi et klart mål: at holde din applikation tilgængelig. Vi filtrerer op til 100 % af den skadelige trafik, før den når frem til din løsning – så din drift forbliver stabil og tilgængelig selv under angreb.
Til dette formål benytter vi udelukkende vores eget IP-backbone og filtreringsnetværk. Vi er altså ikke afhængige af eksterne leverandører eller fungerer som en reseller – du får ægte, uafhængig DDoS-beskyttelse fra eksperter, der har fuld kontrol over infrastrukturen.
Hvorfor IDHosting
- Døgnåben 24/7 service fra teknikere i datacenteret og support
- Gratis døgnåben nødtelefon
Din server: Er Altid beskyttet
Regelmæssige sikkerhedskopier og gratis DDoS-beskyttelse er blot nogle af de effektive sikkerhedsforanstaltninger, vi tilbyder for at sikre din data og dine tjenester mod trusler
24/7 support
Vores ekspertteam er tilgængeligt 24/7 i tilfælde af en nødsituation
Princip om nul nedetid
Princip om nul nedetid” betyder, at vedligeholdelsesarbejde, der påvirker kernen i vores infrastruktur, planlægges og udføres, så der undgås fejl og nedbrud
Mere end bare en Hosting aftale
Vi indgår gerne en service level agreement (SLA) med dig, hvor vores DDoS-beskyttelse er fuldt dækket. Men du kan forvente så høj ekspertise og kvalitet fra os, at du nærmest ikke får brug for den
Tal, data og fakta
> 6 Tbps
Beskyttelse mod DDoS-angreb på netværkets eksterne adgang
> 400
Daglige DDoS-angreb på vores netværk.
99.99%
automatisk afværgede daglige DDoS-angreb
2.4 Tbps
Største filtrerede DDoS-angreb mod IDHosting-kunder i 2025
DDoS Beskyttelse vi inkludere
Vi tilpasser enhver applikation/spil efter dine behov – kontakt os for den ønskede konfiguration
Permanent mitigation inkluderet alle servere hostet af idhosting
Til mange applikationer tilbyder vi skræddersyede beskyttelsesløsninger, hvor trafikken til en specifik IP-adresse permanent bliver dirigeret gennem vores avancerede og detaljerede DDoS-beskyttelsesinfrastruktur. Efter ønske kan vi opsætte yderligere permanente mitigations – også individuelt for specifikke kunder eller servere.
Med permanent mitigation bliver selv komplekse DDoS-angreb filtreret uden forsinkelse, og risikoen for såkaldte “bypasses” minimeres betydeligt.
Se hvilke typer angreb vi beskytter med garanti
- TeamSpeak
- GTA (FiveM)
- web server (HTTP, HTTPS)
- Hurtworld
- Counter-Strike (all versions)
- Half-Life (all versions and mods)
- MuOnline
- SCP: Secret Laboratory
- Alt:v
- minecraft
- Arma
- OpenVPN
- WireGuard
- RDP (remote desktop)
- Mumble
- DayZ
- DDnet
- Rage:MP
- MTA: SA
- Conan Exiles
- ARK
- Unreal Tournament 99
- Valheim
- Sons of the Forest
Vi tilpasser en template udviklet til dine behov
Er du en colocation-kunde eller har du et eget subnet annonceret hos IDHosting? Så kan vi skræddersy DDoS-beskyttelsen præcis til dine behov.
Dette er især interessant for kunder, der bruger deres egne IP-netværk sammen med IP-transit eller colocation hos os. Vi tilbyder muligheden for at beskytte større IP-rum (f.eks. et helt /24-netværk) enten permanent eller “on demand”, med filtre tilpasset din trafikprofil.
Vores teknikere analyserer først din normale og angrebsrelaterede trafik. Efter en kort tilpasning kører beskyttelsen som regel automatisk – uden at der er behov for manuel indgriben.
Implementeringsmuligheder
Layer 2 transport
Vi annoncerer dine IP-netværk via vores netværk (AS213693) og videresender den rensede trafik direkte til et af vores Points of Presence (POPs). Når det kommer til forbindelse, er vi yderst fleksible og kan levere båndbredder på 10, 40, 100 og endda 400G pr. port.
GRE Tunnel
Svarende til Layer 2-transport, men uden en fysisk forbindelse. Vi anvender en GRE-tunnel, som nemt kan håndtere høje båndbredder på vores Juniper MX-routere. Anbefales, når en fysisk forbindelse ikke er mulig.
Dynamisk BGP-beskyttelse
Vi placerer en softwareenhed på dit netværk, som opdager angreb og dirigerer dit subnet via vores infrastruktur efter behov for at blokere angrebet. Dette sker kun i tilfælde af et angreb, ellers forbliver dit netværk autonomt. Renset datatrafik overføres enten via lag 2 eller GRE.
DDoS Protection: A Success Story
Lær om vores rejse og udvikling inden for DDoS-beskyttelsesteknologi, som har gjort os til førende eksperter i branchen.
2024
Vi har lavet en ny DDoS-beskyttelse, kaldet zero-loss, som betyder, at vi ikke længere er afhængige af enkelte firmaer på markedet. Det gør, at vi kan tilbyde en løsning, som er mere stabil, sikker og kan vokse efter behov.
Alt, du behøver at vide om DDoS-beskyttelse
Her kan du finde svar på ofte stillede spørgsmål
Sådan beskytter IDHosting dig mod DDoS-angreb
Hos IDHosting bruger vi vores egenudviklede system bygget på XDP og eBPF til at filtrere og analysere al trafik – helt fra start til slut. Det giver en meget præcis og hurtig beskyttelse mod DDoS-angreb.
Vores løsning består af flere lag:
Routere fanger den grove og tydeligt skadelige trafik.
Custom Edges kører vores smarte filtreringssoftware og undersøger trafikken i detaljer.
Flere systemer arbejder samtidig, så vi kan håndtere store angreb uden nedbrud.
Vi har også automatisk portlæring, som gør, at vi beskytter de porte dine tjenester bruger – helt automatisk. Vores reverse proxy hjælper desuden med at håndtere forespørgsler fra f.eks. Steam, FiveM og Minecraft, så dine spiltjenester altid svarer hurtigt og stabilt.
Uanset om du har en mindre spilserver eller en stor virksomhed, får du:
Permanent DDoS-beskyttelse
Hurtige forbindelser
Beskyttelse af både indgående og udgående trafik
Skræddersyede løsninger – uden ekstra omkostninger
Vil du være godt beskyttet? Vi står klar til at hjælpe – uanset behov eller størrelse.
Hvad er et DDoS-angreb, og hvordan fungerer det
Et distribueret denial-of-service (DDoS) angreb er en ondsindet metode til at lamme en hjemmeside eller online tjeneste ved at overbelaste den med en enorm mængde forespørgsler eller trafik. Angriberne bruger et netværk af inficerede computere og enheder, kaldet et botnet, til at sende forespørgsler samtidig. Denne overbelastning får målets servere, netværk eller applikationer til at blive overvældede, hvilket får dem til enten at svare meget langsomt eller helt at gå ned. Målet med et DDoS-angreb er at påvirke tilgængeligheden og ydeevnen af de berørte tjenester, hvilket resulterer i nedetid og forstyrrelser for brugerne.
Hvilke typer DDoS-angreb findes der?
DDoS-angreb deles op i flere hovedkategorier. Volumenbaserede angreb oversvømmer netværk med stor trafik for at bruge al båndbredde op. Protokolangreb udnytter svagheder i netværksprotokoller til at overbelaste servere eller netværk. Applikationsbaserede angreb går efter specifikke programmer ved at sende komplekse forespørgsler, som tvinger dem til at arbejde for hårdt. Der findes også kombinerede angreb, som blander forskellige metoder for at omgå forsvar og skabe store overbelastninger.
Hvordan opdager og blokerer idperformance DDoS-angreb?
I modsætning til mange af vores konkurrenter bruger vi en kombination af forskellige løsninger, som alle bliver vedligeholdt og udviklet internt i vores virksomhed. Vi anvender blandt andet XDP og eBPF-teknologi, som gør det muligt at filtrere trafik meget effektivt helt nede på netværksniveau. Det unikke ved dette er, at al trafik, som kan være sårbar, hele tiden bliver ledt gennem vores DDoS-beskyttelse. Angreb opdages og filtreres derfor i realtid, så tiden det tager at stoppe normale angreb (TTM) er 0 sekunder. Selv komplekse angreb, der overstiger bestemte grænser, bliver filtreret med det samme uden forsinkelse til analyse og detektion. Vores teknologi tager også højde for udgående forbindelser fra kundernes servere, hvilket gør det muligt at filtrere angreb, som standardløsninger ikke kan stoppe eller kun kan stoppe dårligt uden den såkaldte symmetriske filtrering.
Tilbyder IDHosting DDoS-beskyttelse til spilservere og virksomheder i alle størrelser?
All of our products are protected against DDoS attacks as standard. For customers with special requirements for individual filter rules, etc., we offer tailor-made anti-DDoS solutions. We operate our network and DDoS protection completely ourselves, so that we can adequately protect every new customer from attacks — regardless of the size, intensity and duration of the attacks.
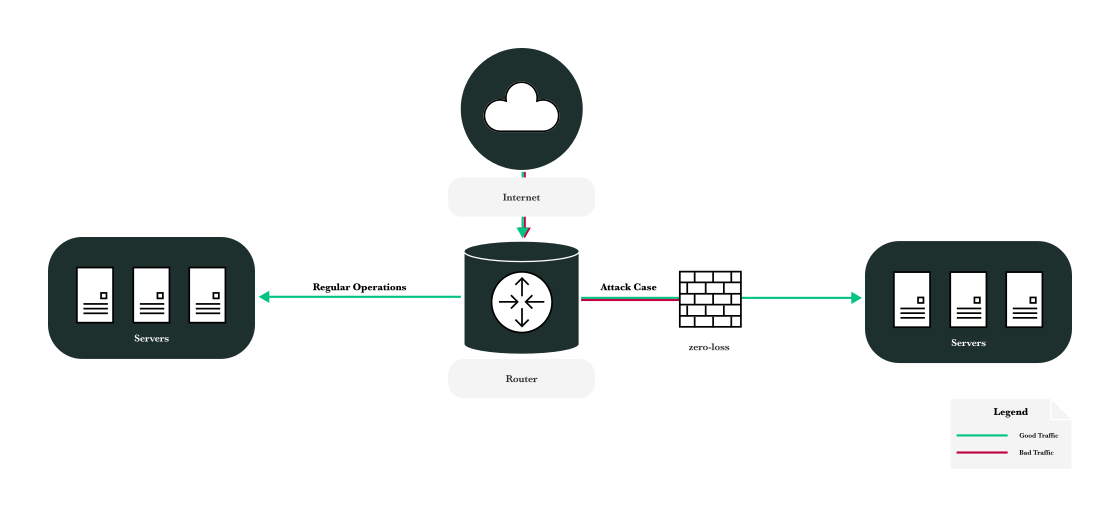
Hvordan fungerer idhosting zero-loss-system helt præcist?
Vores kamp mod DDoS-angreb foregår på flere niveauer. Helt ugyldig trafik, såsom forstærknings-/reflektionsangreb eller UDP-trafik på TCP-porte, når slet ikke frem til vores routere, da dette allerede bliver filtreret fra af upstream-infrastrukturen eller begrænset til et minimum. Vores routere udfører yderligere forfiltrering og videresender den resterende trafik til vores eget scrubbing-center, som udfører en detaljeret filtrering af al trafik og kun tillader gyldig trafik at nå frem til målsystemet. Scrubbing-systemerne opretter også automatisk filtreringsregler (BGP Flowspec), som bruges af både routere og netværksudbydere til yderligere forfiltrering.